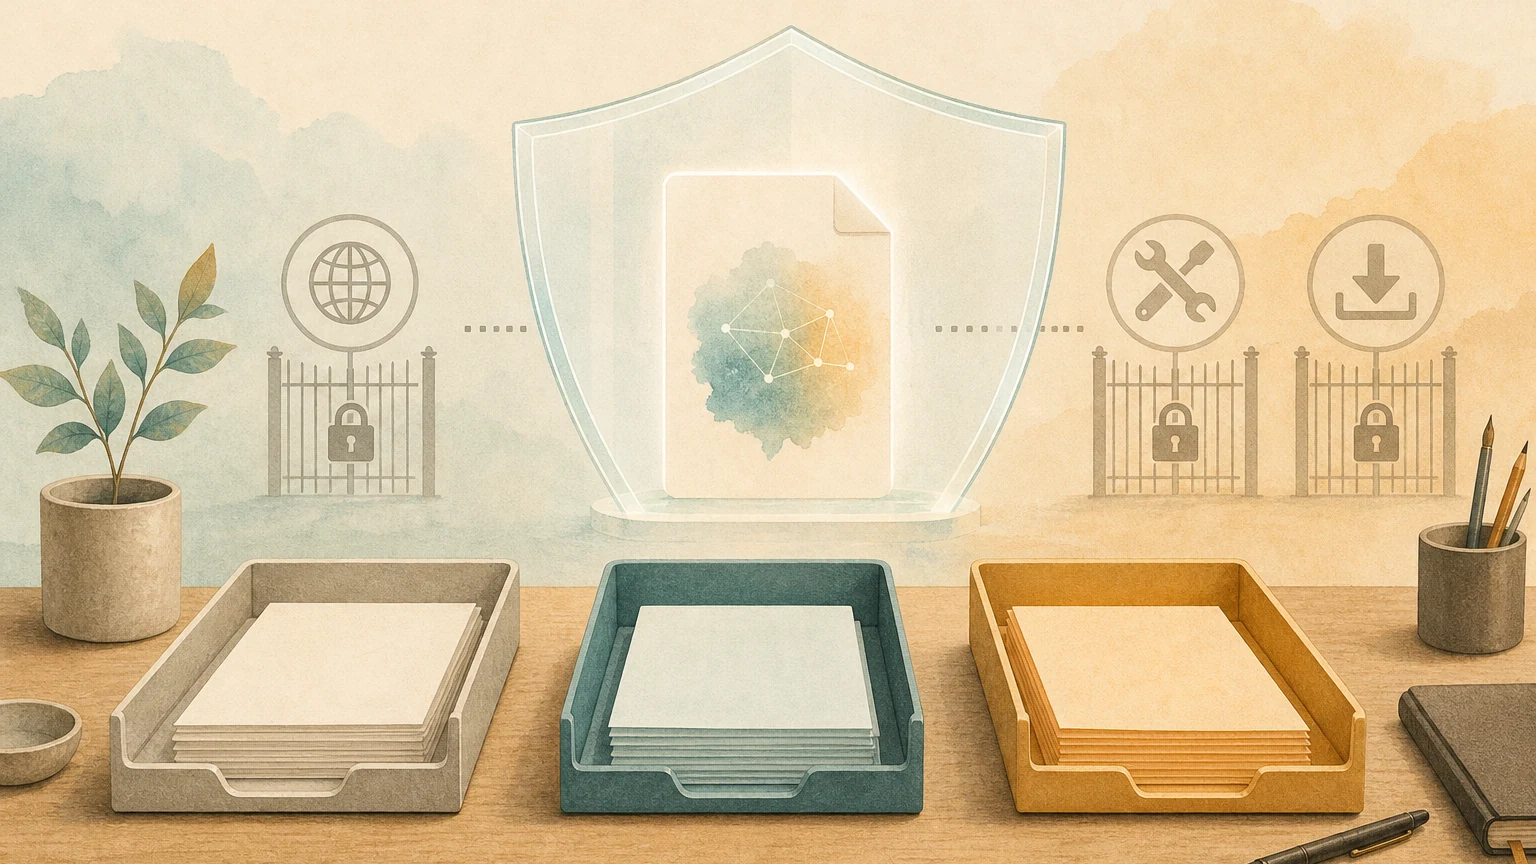
많은 회사에서 CRM은 고객 데이터 벽과 같다. 고객 명단, 영업 기회, 견적, 계약, 상호작용 기록이 그 안에 모여 있다. 제3자 연동은 그 벽에 작고 편리한 창을 내는 것처럼 보인다. 판매, 마케팅, 고객 지원, 경쟁사 분석을 위해 연락처를 동기화하고, 견적을 가져오고, 회의록을 정리하고, 대화 내용을 리포트로 되돌려보낼 수 있다.
하지만 그 작은 창이 높은 권한의 token을 들고 있다면 단순한 플러그인이 아니라 옆문이 된다. 제3자 도구 하나가 침해되면 그 도구가 가진 연결 자격 증명과 OAuth token, 즉 사용자나 시스템을 대신해 자료에 접근할 수 있게 하는 권한 티켓이 공격자가 CRM으로 들어가는 길이 될 수 있다.
Klue 사건은 좋은 경고 사례이다. Huntress, Salesforce 공지, 여러 보안 매체의 정리를 보면 공격자가 Klue 통합 서비스의 구형 자격 증명을 이용해 사용자가 Salesforce에 연결할 때 쓰는 토큰을 획득하고 일부 고객 데이터를 조회·유출한 것으로 보인다. 이는 특정 도구 하나의 고장 문제가 아니라, 제3자 통합·구형 자격 증명·데이터 범위·감사 로그가 함께 무너진 상황이었다.
이 글의 목적은 “통합을 모두 끊으라”가 아니다. 한 가지만 명확히 하자는 것이다. CRM 접근이 가능한 어떤 도구든, 일반 플러그인이 아니라 고객 데이터에 영향이 생기는 진입점으로 다뤄야 한다는 점이다.
이 글은 “CRM 데이터가 통합 도구로 흘러나갈 때 먼저 확인할 3가지 권한 공백”를 독자가 바로 쓸 수 있는 하나의 판단 문제로 좁힌다. Klue와 Salesforce 관련 데이터 유출 사례는 제3자 통합이 끝난 설정이 안전을 뜻하지 않음을 보여준다. 자격 증명, OAuth 토큰, 로그, 비활성화 절차를 먼저 점검해야 CRM 데이터가 줄줄이 유출되는 일을 막을 수 있다. 아래 표와 체크리스트는 팀이 진행하기 전에 무엇을 구분하는 데 쓰면 된다.
먼저 묻기: 이 통합이 실제로 읽을 수 있는 데이터는 무엇인가?
많은 위험은 도구 이름이 아니라 부여된 범위에서 생긴다.
경쟁사 분석 도구는 영업 기회의 특정 필드만 필요할 수 있지만, 실제로는 전체 계정·연락처·가격·메모·메시지 기록까지 접근할 수 있게 설정되는 일이 흔하다. 회의 요약 도구는 요약을 CRM에 쓰는 것이 목적이어야 하지만, 동시에 고객 데이터 읽기, 첨부파일 다운로드, 다른 내부 도구 호출까지 가능한 경우도 있다.
따라서 첫 단계는 “회사 규모가 크고 보안이 좋은가, 공급사가 검증되었는가”가 아니라 다음 질문이다.
- 어떤 객체를 읽을 수 있나: 연락처, 영업 기회, 견적, 계약, 첨부파일, 고객 지원 기록?
- 쓰기/수정 권한도 있는가?
- 개인 계정 승인인지, 공용 서비스 계정 승인인지?
- 토큰에 만료일, 교체 규칙, 폐기 절차가 있는가?
- 오늘 즉시 중단할 경우 어떤 프로세스가 멈추고 누가 대체할 수 있는가?
이 질문들에 답하지 못한다면 그 통합은 “설정 완료”가 아니라 “거버넌스 미완료” 상태이다.
쉽게 놓치는 3가지 공백
| 공백 | 보이는 양상 | 왜 위험한가 | 오늘 바로 할 일 |
|---|---|---|---|
| 구형 자격 증명이 살아 있음 | 오래된 API key, 서비스 계정, 원격 접근이 남아 있음 | 일상적으로 쓰지 않지만 여전히 문을 열 수 있고, 탈취되었을 때 탐지가 늦음 | 90일간 미관리 또는 담당자 미지정 자격 증명을 모두 찾아 비활성화하거나 교체 |
| OAuth 토큰 권한 과다 | 제3자 도구가 방대한 CRM 객체를 읽거나 타 도구 조회까지 수행 | 공격자가 CRM을 직접 뚫지 않아도 유효 토큰만 얻으면 정상 API 경로로 대량 조회 가능 | 권한을 최소 권한으로 축소. 환경/객체/계정 단위 분리를 해 한 개 키를 공유하지 않기 |
| 조회 로그를 못 읽음 | API 조회 급증, 짧은 시간 대량 추출, 비정상 위치 접속이 있어도 경고 없음 | 데이터 유출이 진행 중이어도 팀은 “도구 동기화”로 오해할 수 있음 | 조회량 급증·비정상 출처·근무시간 외 익스포트에 대한 경고와 수동 승인 단계 추가 |
이 표의 목적은 “모든 통합을 보안 프로젝트로 만들자”가 아니라, “연결만 해놓고 끝이 아니라, 축소·감시·비활성화가 가능한 상태로 운영”하자는 것이다.
소규모 팀이라도 비용 낮게 시작할 수 있는 방법
모든 팀이 전담 보안 조직을 가진 것은 아니다. 소규모 팀이라면 최소한 **‘통합 진입점 목록’**만 만들어두면 된다. 복잡할 필요 없다. 사고 발생 시 “누가 책임지고, 무엇을 읽으며, 어떻게 끊는가”를 답하면 충분하다.
먼저 세 가지 흔한 진입점부터 적어두면 된다.
- 경쟁사 / 영업 분석 도구: CRM, 문서, 커뮤니케이션 기록에 연결된다. 연락처, 영업 기회, 견적, 메모를 읽을 수 있다. 담당자는 영업 운영 책임자로 두고, 관리 콘솔에서 앱 비활성화와 token 폐기 방법을 적어둔다. 최소 월 1회 점검한다.
- 회의 요약 도구: 캘린더, CRM, 클라우드 드라이브에 연결된다. 회의 내용, 고객명, 첨부 링크를 읽을 수 있다. 담당자는 고객 지원 또는 영업 리더로 두고, OAuth 승인 취소와 서비스 계정 제거 방법을 적어둔다. 최소 월 1회 점검한다.
- 자동화 플랫폼: CRM, 폼, 이메일에 연결된다. 고객 기록을 추가·수정하거나 메일을 보낼 수 있다. 담당자는 프로세스 owner로 두고, 플로우 중지와 API key 폐쇄 방법을 확인한다. 프로세스가 바뀔 때마다 다시 점검한다.
특히 “담당자” 칸은 직함이 아니라 사건 발생 시 결정을 내릴 사람이어야 한다. 중단 여부, 고객 통보, 토큰 재발급, 자동화 일시 중단 여부를 가장 빨리 판단할 사람이다.
사고 후엔 먼저 “공급사 탓?”만 묻지 않기
제3자 통합 사고에서 자주 보이는 첫 반응은 “공급사 실수냐?”이다.
그 질문도 필요하지만 그것만으로는 부족하다. 더 실용적인 사후 점검 순서는 다음과 같다.
- 데이터 범위 확인: 어떤 CRM 객체, 첨부파일, 메시지, 견적이 조회될 수 있었는가? 결제 정보·비밀번호·내부 엔지니어링 데이터는 있었는가?
- 진입점 확인: 침해 경로가 공급사 콘솔, 구형 자격 증명, OAuth 토큰, 서비스 계정, 사용자 계정 중 어디였는가?
- 즉시 축소·비활성화: 의심 토큰 폐기, 불필요 통합 비활성화, 공용 자격 증명 교체 후 필수 프로세스만 단계적으로 복원
- 감사 보강: API 조회량, 내보내기 기록, 출처 IP, 비정상 시간대, 동일 토큰의 비정상 조회 패턴을 재검토
완전한 조사 보고서가 나올 때까지 기다리면 늦을 수 있다. 보수적으로는 고권한 진입점부터 먼저 중단 또는 축소하고, 필요한 핵심 프로세스만 임시로 수동 처리하는 쪽이 빠르다.
어떤 경우 자동 동기화를 계속 쓰면 안 될까?
아래 경우엔 도구가 평소에 유용해도 우선 수동 승인 또는 동기화 중단이 맞다.
- 통합이 고객 개인정보, 견적, 계약, 고객 지원 메시지, 내부 영업 전략을 읽는 경우
- 권한 범위를 설명하지 못하고 “Salesforce/HubSpot/Drive 연결 필요” 수준으로만 설명되는 경우
- 토큰 폐기 위치가 불분명하고, 서비스 계정 정기 점검 책임자가 없는 경우
- API 조회량 경고가 없고 대량 추출 시 책임자 알림이 없는 경우
- 공급사나 플랫폼에서 이상 징후 공지를 했지만 영향 데이터 범위를 내부에서 아직 못 확정한 경우
이건 “자동화를 버려야 한다”는 뜻이 아니다. 자동화가 고객 데이터를 조용히 들여보내지 않게 통제해야 한다는 뜻이다.
이 미니 강의의 결론
AI와 자동화 도구가 CRM, 문서, 고객 지원, 영업 플로우에 더 깊이 붙을수록, 제3자 통합은 늘 일종의 옆문이 된다. 평소에는 업무를 빠르게 하지만, 사고 시에는 정당한 권한 경로를 통해 대량 조회가 일어날 수 있다.
따라서 새 도구 도입 전에는 기능과 가격 외에 네 가지를 꼭 점검해야 한다. 무엇을 읽는지, 누가 책임지는지, 어떻게 끄는지, 로그는 어디서 보는지 여부다.
이 네 가지가 명확할 때 통합은 비로소 “작동”이 아니라 운영 체계에 편입된 것이 된다. 아니면 단지 연결만 된 채 관리되지 않은 상태에 불과하다.
AI 정리 카드
이 판단표를 오늘의 다음 행동으로 옮기기 이 프롬프트는 AI가 먼저 배경을 묻고 나서 판단하게 한다. 글 요약이 아니라 내 업무 흐름 점검에 쓰는 용도다.
이 BMC 미니 레슨을 내 상황에 적용하고 싶다: CRM 데이터가 통합 도구로 흘러나갈 때 먼저 확인할 3가지 권한 공백

이 글이 다루는 구체적인 문제: Klue와 Salesforce 관련 데이터 유출 사례는 제3자 통합이 끝난 설정이 안전을 뜻하지 않음을 보여준다. 자격 증명, OAuth 토큰, 로그, 비활성화 절차를 먼저 점검해야 CRM 데이터가 줄줄이 유출되는 일을 막을 수 있다.
글 URL: https://boosterminiclass.com/ko/posts/crm-integration-token-breach-checklist/

글을 요약만 하지 말아 달라. 먼저 다음 3가지를 확인하는 질문을 해 달라.
1. 내가 지금 다루는 실제 워크플로 또는 의사결정은 무엇인가.
2. 이 흐름에 어떤 데이터, 권한, 계정, 비용, 외부 실행이 관련되는가.
3. 오늘 필요한 결과가 중단/진행 판단, 시험 도입 체크리스트, 인수인계 템플릿, 위험 등급 중 무엇인가.

그다음 이 글의 프레임워크로 내 상황을 점검해 달라: 1. CRM, 고객 데이터, 견적, 문서, 커뮤니케이션 기록을 읽을 수 있는 모든 제3자 통합을 나열한다. 2. 각 통합별로 담당자, 데이터 범위, OAuth 토큰, 구식 자격 증명을 점검한다. 3. 최근 30일간 API 조회량, 로그인 출처, 대량 내보내기 패턴을 점검한다. 4. 어떤 통합을 비활성화할지, 권한을 줄일지, 토큰을 교체할지, 모니터링을 보강할지, 또는 수동 승인 게이트를 둘지 결정한다.

다음 형식으로 출력해 달라:
- 지금 바로 진행, 제한적으로 시험, 일단 중단 중 무엇인지 한 문장 판단;
- 프레임워크를 내 상황에 적용한 표: 준비됨 / 근거 부족 / 사람 확인 필요;
- 오늘 할 수 있는 가장 작은 한 단계;
- 담당자, 로그, 되돌리기, 사람 검토가 필요한 지점.
답변은 초안으로 보고, 실행 전 데이터·권한·책임 범위를 사람이 확인한다.
참고 자료
- Huntress:Cybercrime Breaches Klue: Salesforce Data Impacted for Many Victims, including Huntress — https://www.huntress.com/blog/klue-breach-investigation
- The Hacker News:Salesforce Disables Klue App Integration After OAuth Token Abuse Exposes Customer Data — https://thehackernews.com/2026/06/salesforce-disables-klue-app.html
- ReliaQuest:Klue Integration Abused in Salesforce Data Theft — https://reliaquest.com/blog/threat-spotlight-integration-abused-in-crm-data-theft/
- Help Net Security:Klue breach lead to Salesforce data theft, Huntress affected — https://www.helpnetsecurity.com/2026/06/19/klue-salesforce-data-breach-huntress/